Auto-hébergé. Sur votre SIEM, dans votre SI.

Un SOC qui se souvient.Et qui le prouve.

Warlog qualifie vos alertes, investigue preuves à l'appui et soumet chaque action à risque à une validation humaine signée. Ce que vos analystes décident revient sur l'alerte suivante. Ce que la plateforme a exécuté, vous pouvez le vérifier sans elle.

30 minutes. Une attaque complète, dans la vraie console. Pas de slides.

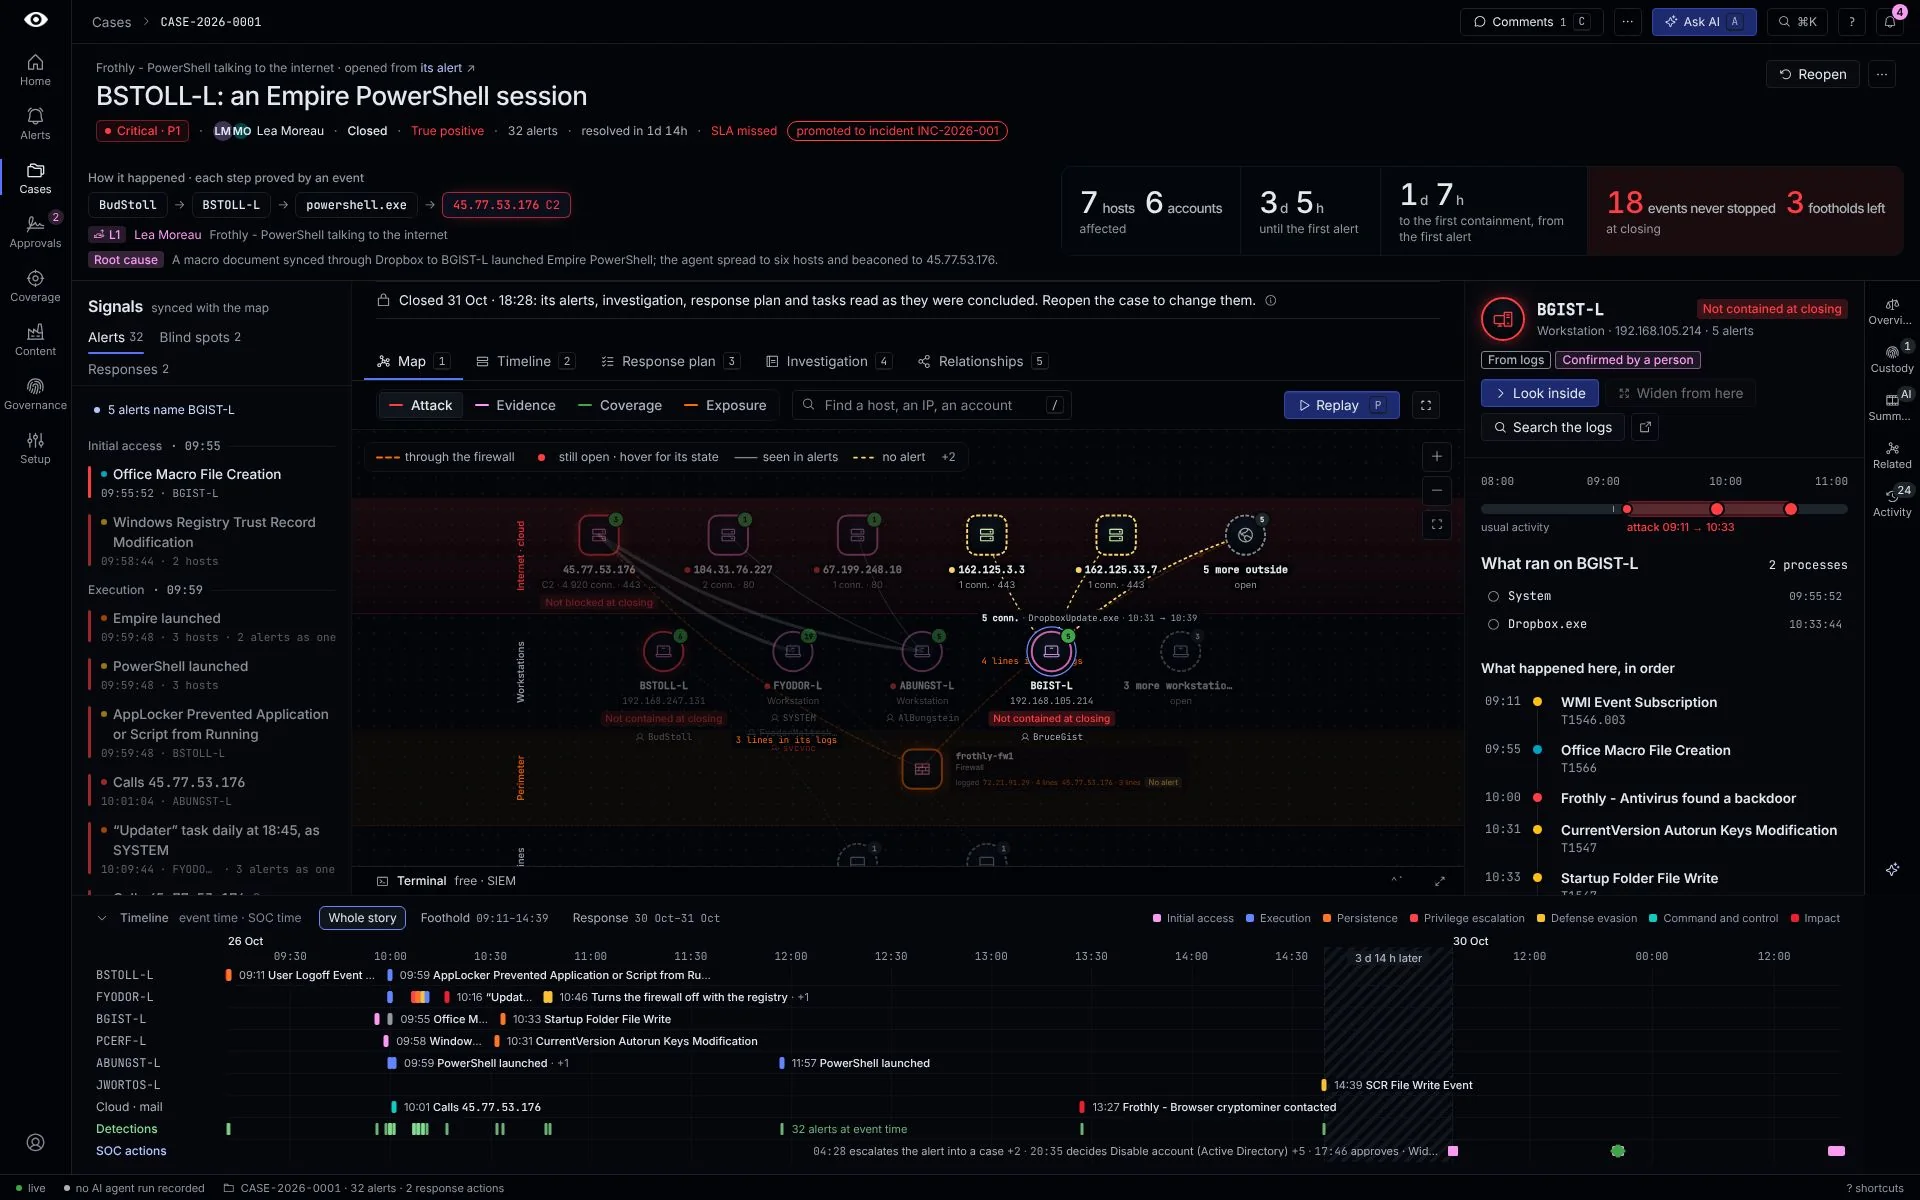
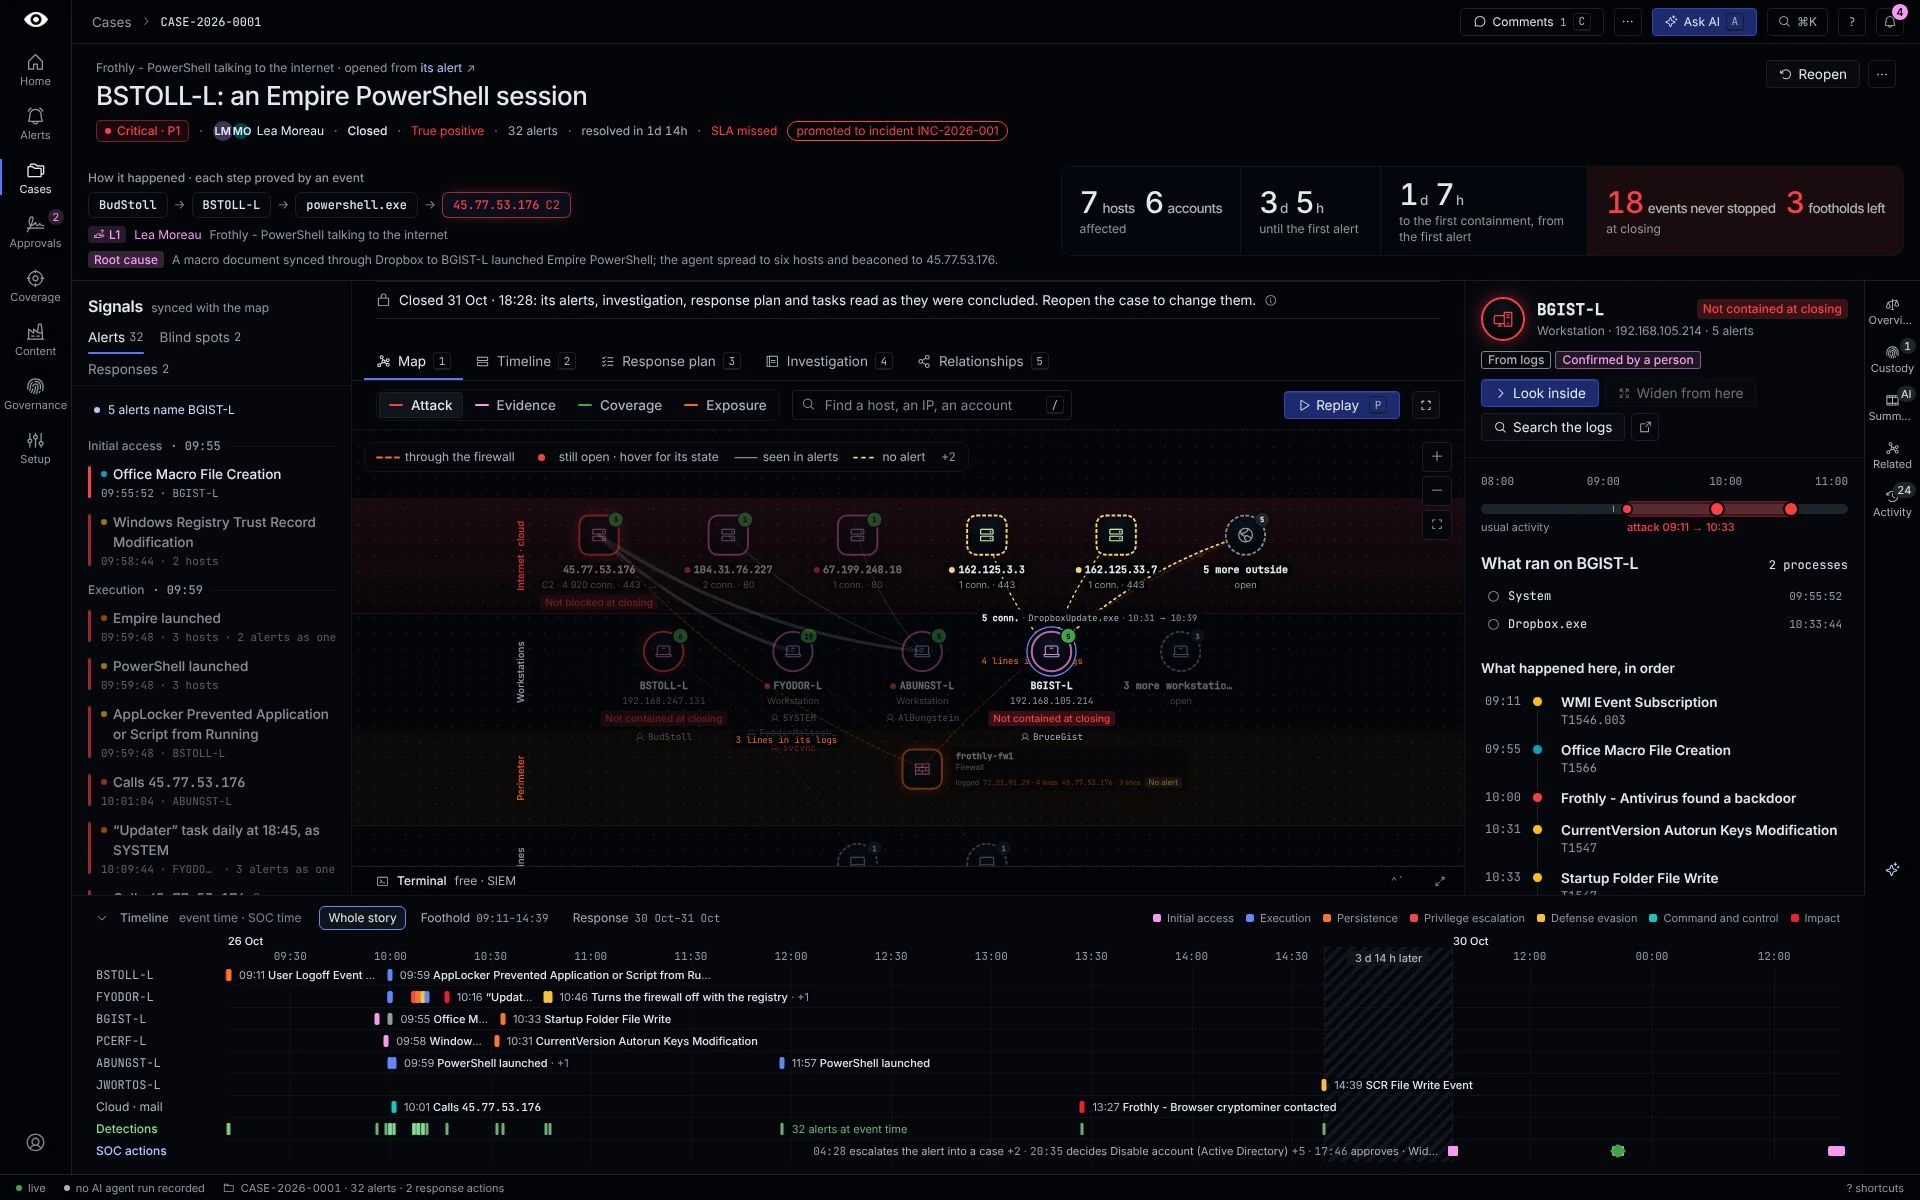
La console Warlog sur un incident clos : le chemin d'attaque, la cartographie des hôtes par zone et la chronologie complète, hôte par hôte.
Votre SIEM reste en placeAuto-hébergéDéployable en air-gapPiste d'audit signéeSpécification ouverte, Apache 2.0

Mardi, votre analyste passe trois heures à investiguer une exécution PowerShell. Jeudi, la même famille d'alertes remonte et un collègue repart de zéro. Vos outils ont vu l'attaque. Le retour d'expérience, lui, n'a été gardé nulle part.

La console Warlog sur un incident clos.

La mémoire

Qualifiez une fois. La décision revient sur l'alerte suivante.

Mardi

Votre analyste clôture une alerte.

Service principal crm-sync calling Graph from an unknown ASNidentity · splunk · 09:14Benign · closed by Lea Moreau
crm-sync porte la facturation de fin de mois. Révoquer ses tokens, ne pas désactiver le compte.
Jeudi

La suivante s'ouvre avec ce contexte.

Service principal crm-sync calling Graph from an unknown ASNidentity · splunk · 11:02New
Precedent · same rule · closed 2 d ago by Lea Moreaucrm-sync porte la facturation de fin de mois. Révoquer ses tokens, ne pas désactiver le compte.
Quand votre équipe est prête

Validée, la décision devient une règle.

Un incident clos peut proposer une règle d'automatisation.périmètre exact : technique, classe d'actif, action, sourceRien ne s'exécute avant validation humaine
suggérée → active → désactivée, expirée ou remplacée

Illustration du panneau de précédent et du cycle de vie d'une règle. Tout le reste de cette page est la vraie console.

La console

Ce que votre SOC voit lundi matin.

Investigation

Chaque conclusion, preuves à l'appui.

L'IA rédige chaque étape à partir des résultats de ses requêtes et affiche le volume d'événements remonté par chacune. Ce qu'elle extrait des logs reste rattaché à l'étape qui l'a lu. La requête et le résultat brut sont à un clic. Le verdict reste à votre analyste.
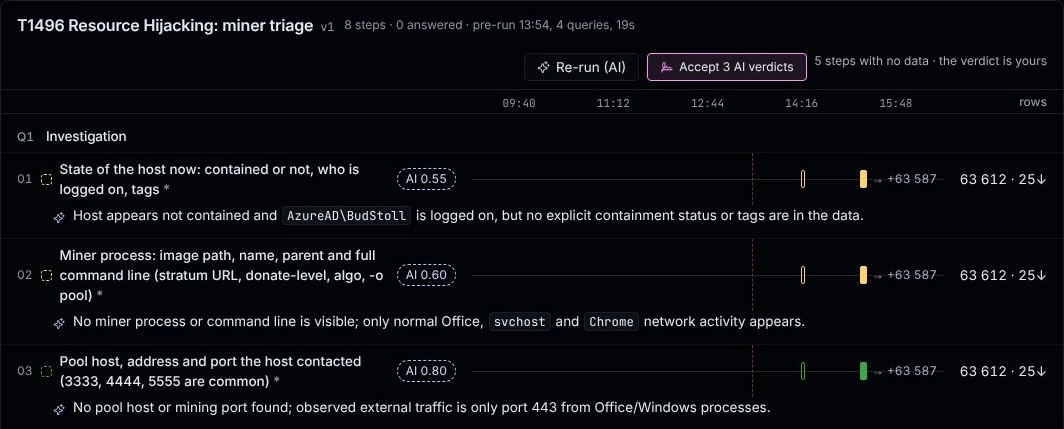
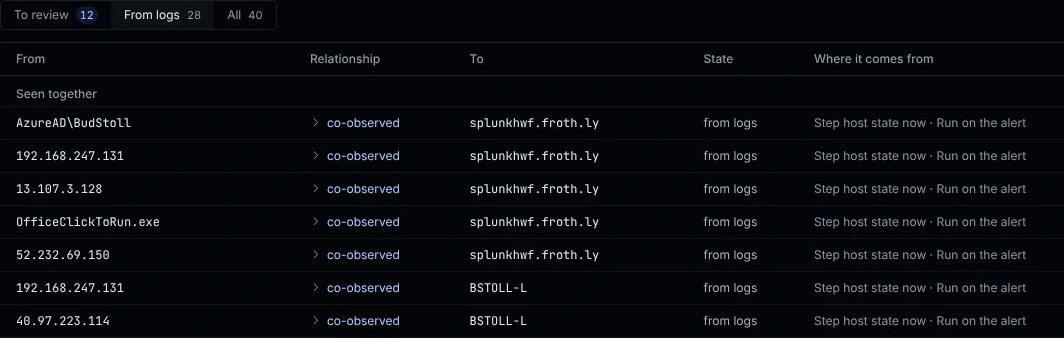
Une investigation de 8 requêtes : chaque étape avec sa lecture par l'IA, sa frise d'événements et son nombre de lignes, 63 612 sur les premières étapes.Ce que les logs rapprochent sur la même alerte : adresses, processus et comptes vus avec un hôte, chaque ligne rattachée à l'étape qui l'a lue.
Priorisation

Chaque score se justifie, ligne par ligne.

Ce qui n'a pas tourné est affiché comme tel.

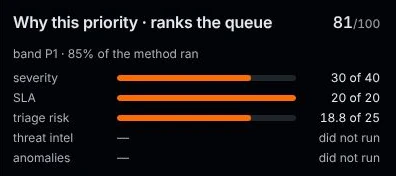
Une priorité de 81 sur 100 décomposée : sévérité, SLA, risque au triage, et threat intel et anomalies marqués comme n'ayant pas tourné.
Triage

Qui progresse dans la kill chain.

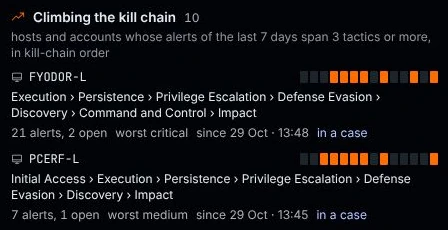
Sur tout le périmètre, avant d'ouvrir la moindre alerte.

Hôtes qui progressent dans la kill chain, avec les tactiques atteintes par chacun.
Couverture

Identifiez précisément où votre détection décroche.

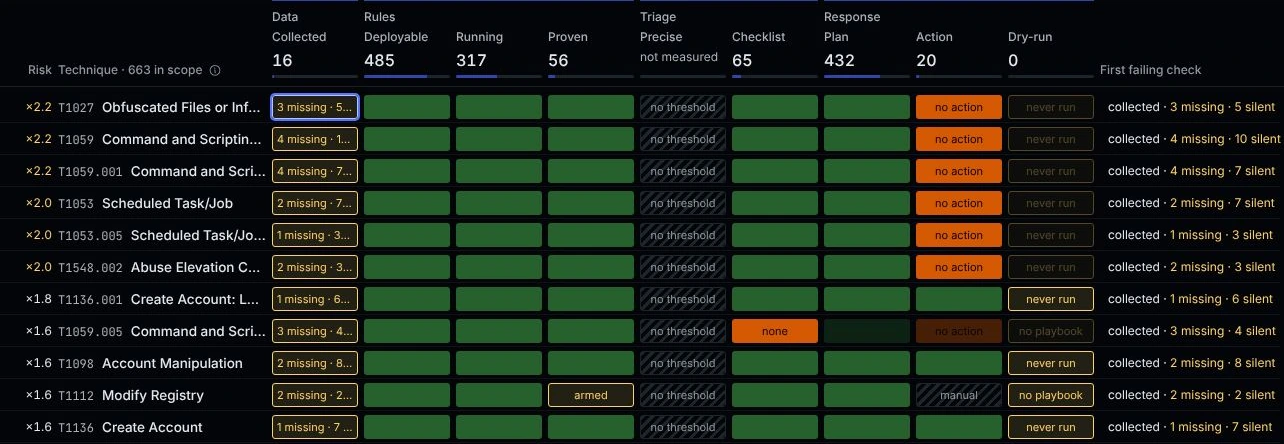
Neuf contrôles par technique, de la remontée des logs à l'exécution du playbook, chacun évalué séparément. Sur ce labo, les sources ne remontent plus, et la première colonne le signale d'emblée.

663techniques dans le périmètre
485ont une règle déployable sur votre SIEM
317ont une règle active sur le SIEM
56ont une règle qui a matché sur des données réelles
432ont un plan de confinement

Labo Frothly, instantané du 3 novembre. Chaque contrôle évalué séparément : seules 16 des 663 ont leurs sources qui remontent.

Matrice de couverture : techniques classées par risque face à neuf contrôles, avec le nombre de techniques qui passent chaque contrôle et le premier contrôle où chacune échoue.
Réponse

Automatique sur le réversible. Signé sur le critique.

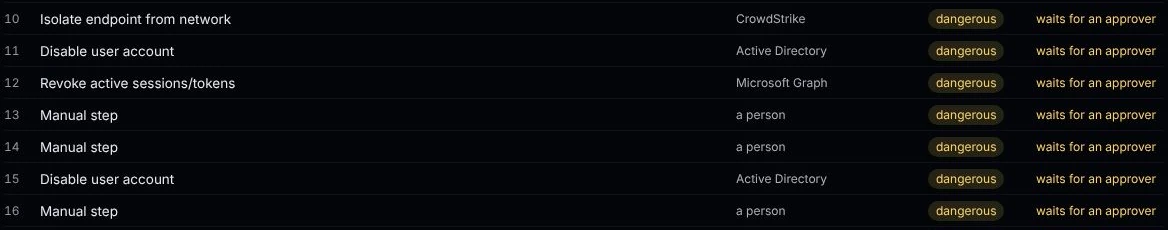
Les étapes sûres et réversibles s'exécutent seules. Les étapes à risque attendent un valideur.

Étapes de playbook avec connecteur et niveau de risque : les étapes à risque attendent un valideur.
Validation

L'IA propose. Vos équipes signent.

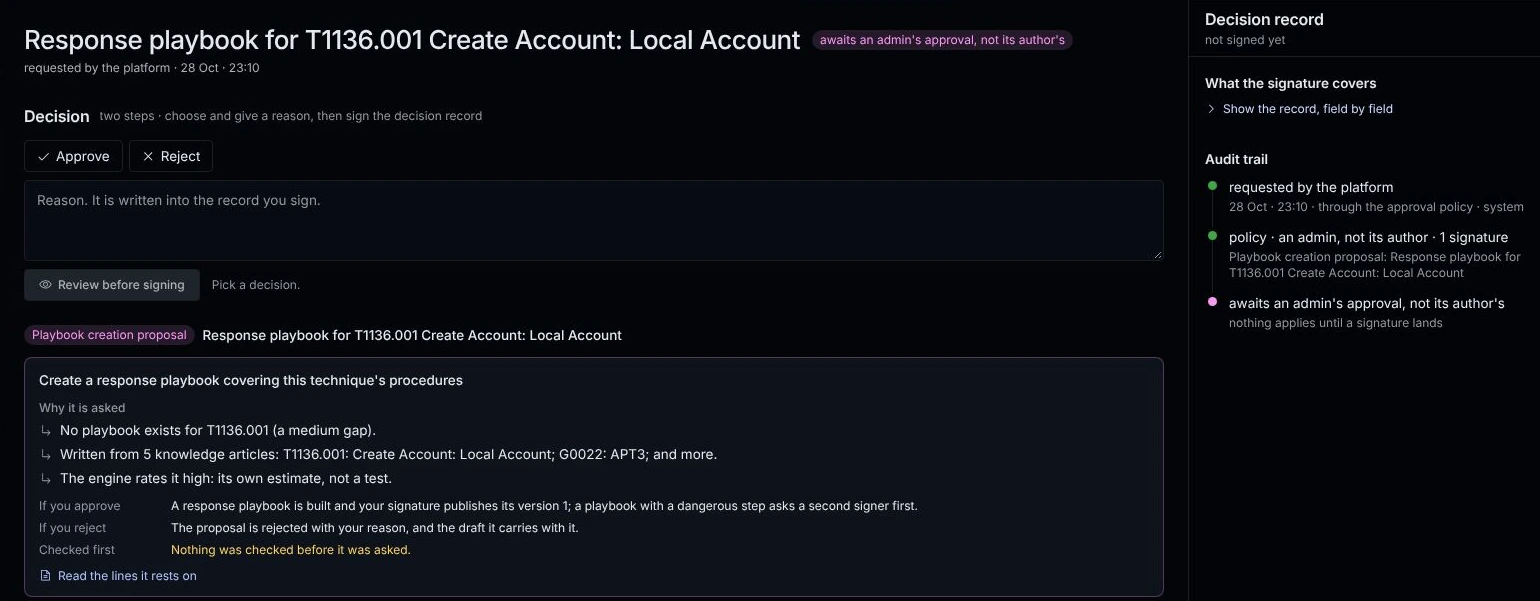
Rien ne s'applique sans signature, et la séparation des tâches est imposée : un auteur ne valide jamais sa propre demande. Chaque demande indique sa justification, l'effet d'une validation, l'effet d'un rejet et ce qui a été contrôlé avant.

Un playbook proposé qui attend la validation d'un admin, pas de son auteur : valider ou rejeter avec un motif, la justification, l'effet de chaque choix et la piste d'audit.
Gateway IA

Vos agents IA, sous contrôle.

Chaque appel de modèle contrôlé par votre politique, son coût imputé à un incident ou à une alerte. Agents attestés, budgets bloquants, secrets et injections détectés dans les deux sens.

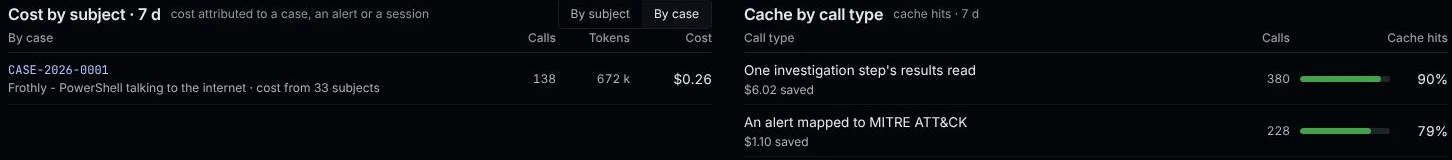
0,26 $de coût IA pour un incident de 32 alertes, 138 appels de modèle
76 %des 732 appels de modèle servis depuis le cache
7,72 $économisés par le cache en 7 jours, pour 2,75 $ dépensés
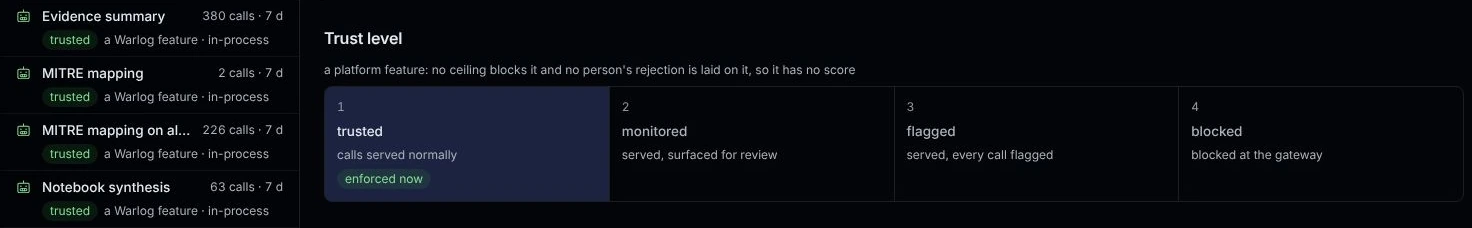
11agents IA inventoriés, dont 7 de confiance

Labo Frothly, les 7 jours jusqu'au 3 novembre.

Agents IA avec leurs appels et leur niveau de confiance, et l'échelle où ils se placent : de confiance, surveillé, signalé, bloqué.Coût IA imputé à un incident, et taux de cache par type d'appel.
Zero trust, Warlog compris

Signez. Puis essayez de falsifier.

Pas une vidéo. Validez une action à risque, regardez-la se signer phase par phase, puis falsifiez la trace. Le calcul se fait dans votre navigateur.

En attente de validation

Désactiver le compte

AzureAD\FyodorMalteskesko
Risque
élevé
Connecteur
Active Directory
Validation
analyste senior
Signé par vous. C'est tracé.
piste d'audit · revérifiée depuis la première entréeaucune entrée
Rien ne s'exécute sans signature humaine.
Vrai HMAC-SHA256, calculé à l'instant par votre navigateur sur un secret d'exemple. Même construction que warlog_spec.audit_chain.compute_signature. Sur votre déploiement, le vérificateur open source fait le contrôle sans Warlog : python -m warlog_spec.verify audit.jsonl --secret-file tenant.key
Les KPI

Si ce n'est pas mesuré, ce n'est pas affiché.

Un chiffre que la plateforme ne peut pas étayer s'affiche not measured, et un contrôle dans le code rejette tout score incapable de l'indiquer. Votre RSSI peut présenter n'importe lequel en comité.

Respect des SLA, aucune échéance100 %not measured
Taux de faux positifs, rien de qualifié0 %not measured
MTTD, aucun échantillon0 snot measured
La différence

Pas un SOAR de plus. Pas une boîte noire IA de plus.

SOARSOC IA autonomeWarlog
Qui décide d'une action à risqueLe playbookLe score de confiance du modèleUn valideur nommé, qui signe
Que devient la dernière décisionPerdue dans un ticketRecalculée de zéroElle revient sur l'alerte suivante
Ce qui étaye un chiffreUn dashboardUn score de confianceUne mesure, ou « not measured »
Ce que vous remettez à l'auditeurDes logs à croire sur paroleUn récitUne chaîne signée, vérifiable sans Warlog
Où résident vos donnéesSelon l'éditeurSouvent dans son cloudDans votre SI, air-gap possible
Votre stack

Gardez tout ce qui tourne déjà.

Warlog s'installe à côté de votre stack, dans votre SI. Pas de SaaS mutualisé, pas de télémétrie partagée. Pas de SIEM ? Toute la chaîne tourne sur son propre datalake de preuves.

SplunkElasticMicrosoft SentinelCrowdStrikeSentinelOneMicrosoft DefenderPalo Alto PAN-OSFortinetCiscoZscalerOktaActive DirectoryMicrosoft GraphAWS IAMProofpointOpenAIAnthropicGeminiDeepSeekModèles locauxSplunkElasticMicrosoft SentinelCrowdStrikeSentinelOneMicrosoft DefenderPalo Alto PAN-OSFortinetCiscoZscalerOktaActive DirectoryMicrosoft GraphAWS IAMProofpointOpenAIAnthropicGeminiDeepSeekModèles locaux
MITRE ATT&CKD3FENDSigmaOCSFSTIXOASIS CACAONIS2DORASOC 2NIST CSFISO 27001ANSSI PGSSI-SDatalake de preuvesModèles locauxAir-gapVos clésMITRE ATT&CKD3FENDSigmaOCSFSTIXOASIS CACAONIS2DORASOC 2NIST CSFISO 27001ANSSI PGSSI-SDatalake de preuvesModèles locauxAir-gapVos clés
Sous le capot

Pour l'ingénieur qui va tout vérifier.

Ouvrez chaque carte. Le contrat est public, les schémas sont stricts, et vos traces restent lisibles même si Warlog disparaît.

L3 · FRONTLINESurface de décision
L'IA rédige. Les humains décident. Le contrôle reste explicite.
L2 · DOCTRINEMémoire opérationnelle
Les décisions validées se capitalisent. Les verdicts, leurs auteurs et leurs motifs reviennent quand la même règle ou le même sujet réapparaît.
L1 · FABRICExécution maîtrisée
Les actions sont bornées avant exécution. Typées, dry-run d'abord, signées à chaque phase.
L0 · SUBSTRATEModèle commun
Toute la stack converge vers un seul modèle. Signaux, actions et preuves reposent sur les mêmes objets.
CANONUn seul modèle d'incidentAlerte, action, connecteur et KB pointent vers le même modèle.Modèle commun
OUTBOXExécution fiableLes actions s'exécutent une fois, dans l'ordre, avec des retries sans effet de bord.Garantie d'exécution
PROOFHistorique signéQui a validé quoi, pourquoi, et ce qui a suivi.Garantie d'audit
FAQ

Réponses sans détour.

Faut-il remplacer notre SIEM ?
Non. Warlog se branche sur Splunk, Elastic ou Sentinel. Pas de SIEM ? Toute la chaîne tourne sur son propre datalake de preuves.
Des données sortent-elles de notre SI ?
Warlog tourne dans votre SI, avec vos clés. Avec un modèle local, rien ne sort de la machine. Avec un modèle cloud, seuls les appels que vous autorisez sortent, via la gateway IA, mesurés et journalisés.
Warlog exécute-t-il des actions autonomes ou destructrices ?
Pas par défaut, et jamais de façon destructrice. La machine propose. Elle n'agit seule que sous une règle d'automatisation ratifiée par une personne, au périmètre exact, et ces règles escaladent, regroupent, suppriment ou clôturent en bénin. Les étapes de playbook sûres et réversibles s'exécutent sans supervision. Les étapes à risque attendent un valideur : l'exigence découle du type de l'action, pas d'un réglage dans l'interface.
Peut-on tester sans risque ?
Warlog peut tourner à côté de votre SOC en mode shadow : il enregistre ses verdicts et ce qu'il aurait exécuté, n'agit sur rien et ne montre rien à vos analystes.
Que verra-t-on pendant la démo ?
La vraie console, sur une attaque complète issue d'un jeu de données public : première alerte, investigation, gestion de l'incident, réponse, trace signée, rapport. Trente minutes, et ce sont vos questions qui mènent.
Warlog est-il open source ?
Le contrat warlog-spec est open source sous Apache 2.0 et gratuit, utilisable dans n'importe quel langage. Warlog OS, le runtime, est commercial, et vos équipes en gardent le pilotage.
Quelle différence avec un SOAR ou un SOC autonome ?
Le SOAR déroule des règles sans mémoire du jugement ; les agents autonomes agissent sur des hypothèses présentées comme des certitudes. Warlog conserve les décisions validées sous forme de doctrine et impose une validation humaine explicite : la réponse suivante part de ce que votre équipe a déjà décidé.

Voyez-le traiter une attaque de bout en bout.

30 minutes. La vraie console, de la première alerte à la trace signée.